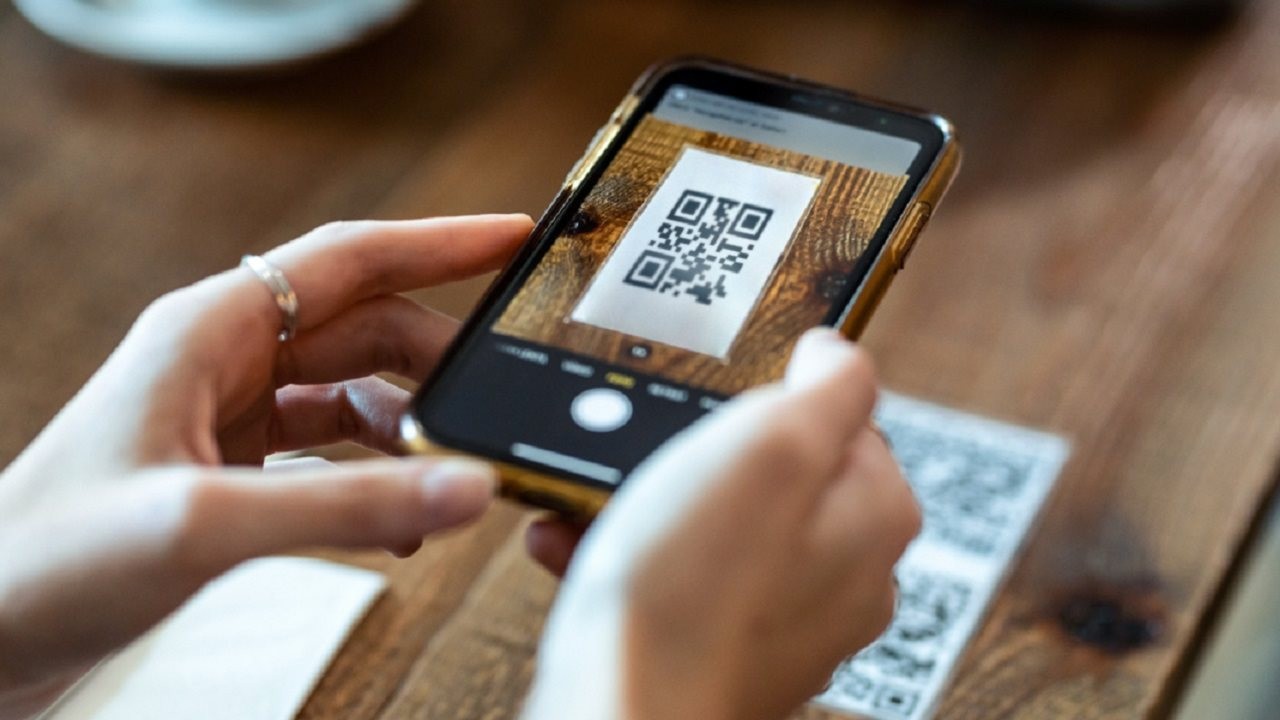
El uso masivo de los códigos QR para pagos cotidianos generó una nueva modalidad de fraude conocida como quishing, que combina códigos manipulados con páginas falsas para robar datos bancarios. Los especialistas advierten que el peligro principal no se encuentra en la imagen del QR por sí sola, sino en el destino oculto al que dirige y en la acción posterior del usuario.
Los delincuentes suelen colocar calcomanías con códigos falsos sobre los originales en mesas de comercios, estacionamientos o carteles de cobro. Esta técnica busca aprovechar la inmediatez y la distracción para redirigir a las víctimas hacia sitios clonados que imitan pasarelas de pago o portales oficiales.
Como la vista previa no siempre permite identificar el destino real antes del escaneo, la prevención requiere revisar el soporte físico y verificar con atención el dominio web. Las autoridades recomiendan no ingresar credenciales, contraseñas ni autorizar transferencias si el enlace genera dudas o solicita información sensible de manera imprevista.
En caso de haber concretado una operación fraudulenta, resulta fundamental actuar con rapidez para realizar la denuncia correspondiente y contactar a la entidad financiera. Conservar capturas de pantalla, comprobantes y no borrar los registros de la comunicación ayuda a facilitar las gestiones de recupero y bloqueo de cuentas.
Fuente: iProfesional